Le Canton a accéléré la mise en place de nouvelles mesures de sécurité déjà planifiées à la suite de la cyberattaque de l'Université de Neuchâtel
 Neuchâtel accélère la mise en place de nouvelles mesures de sécurité déjà planifiées A la suite de la cyberattaque à l'Université de Neuchâtel.
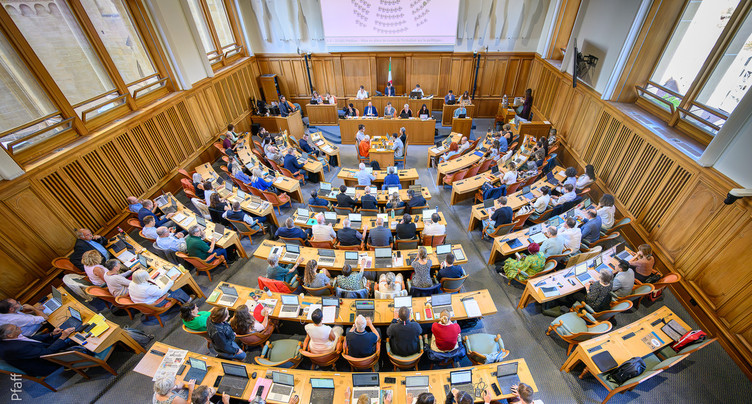
A la suite de la cyberattaque à l'Université de Neuchâtel (UniNE), le Canton a accéléré la mise en place de nouvelles mesures de sécurité déjà planifiées. Et cela, même si l'UniNE n'est pas un partenaire conventionné du Service informatique neuchâtelois (SIEN). Une information qui ressort de la session du Grand Conseil neuchâtelois de cette semaine.
L'Etat de Neuchâtel met en oeuvre chaque année de nouvelles mesures de sécurité. Après les cyberattaques à Rolle et Montreux (VD), des tests répétés de pénétration ont par exemple été menés, a déclaré mercredi Crystel Graf, conseillère d'Etat, en charge de la numérisation, en réponse à deux interpellations, l'UDC et l'autre PLR.
Après la cyberattaque à l'Université le 18 février, les services de l'Etat ont réduit l'indisponibilité de l'infrastructure informatique et amélioré la capacité àrésister à une attaque au niveau des systèmes centraux. « Selon le dernier audit, la défense informatique est bonne » , a ajouté la conseillère d'Etat.
Le SIEN doit encore améliorer ses capacités de détection des attaques. « Il travaille avec les meilleures sociétés spécialisées dans ce domaine afin de détecter encore plus précocement les criminels », a ajouté Crystel Graf.
Rapport de l'UniNE attendu
Le Canton a lancé depuis le 7 mars et pour une durée de dix mois une campagne de prévention. Et cela, même si chaque employé de l'administration est formé et sensibilisé à cette question.
Par rapport à la cyberattaque à l'UniNE, Crystel Graf a dit que le rapport post-incident est attendu. A sa connaissance, « les auteurs n'ont pas clairement été identifiés ». L'institution a déposé plainte pénale.
L'UniNE a reconnu que, à la suite de la cyberattaque, des données personnelles, comme les salaires de la quasi-totalité des collaborateurs, des certificats médicaux, des notes de frais et des photographies avaient été publiées. Selon le quotidien Le Temps, des documents évoquant un licenciement, des brevets ou des contrats qui touchent d'autres institutions ou entreprises en Suisse figureraient aussi sur le darknet.
Dès qu'elle a eu connaissance de la cyberattaque, l'Université avait arrêté tous les systèmes informatiques pour éviter que l'attaque ne s'étende et que des données ne soient volées. Tous les employés et étudiants avaient dû réinitialiser leur mot de passe. Environ 9'000 adresses courriel étaient concernées. /ATS-fwo
 Partager