L’intelligence artificielle ne révolutionne pas encore les méthodes des cybercriminels, mais elle leur permet de rendre leurs attaques plus crédibles, plus rapides et moins coûteuses. Les PME sont particulièrement exposées – y compris à Neuchâtel.
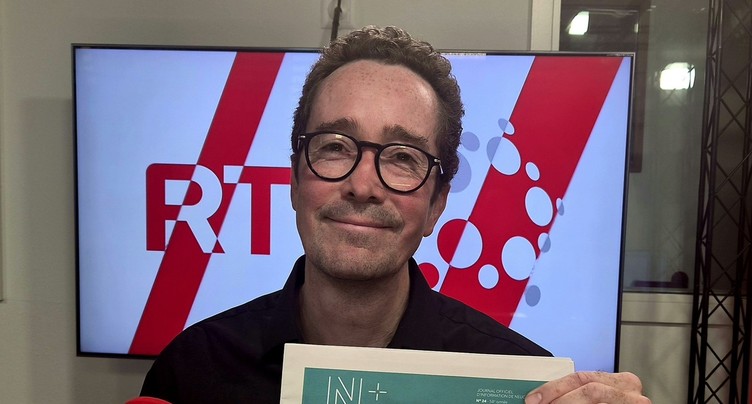
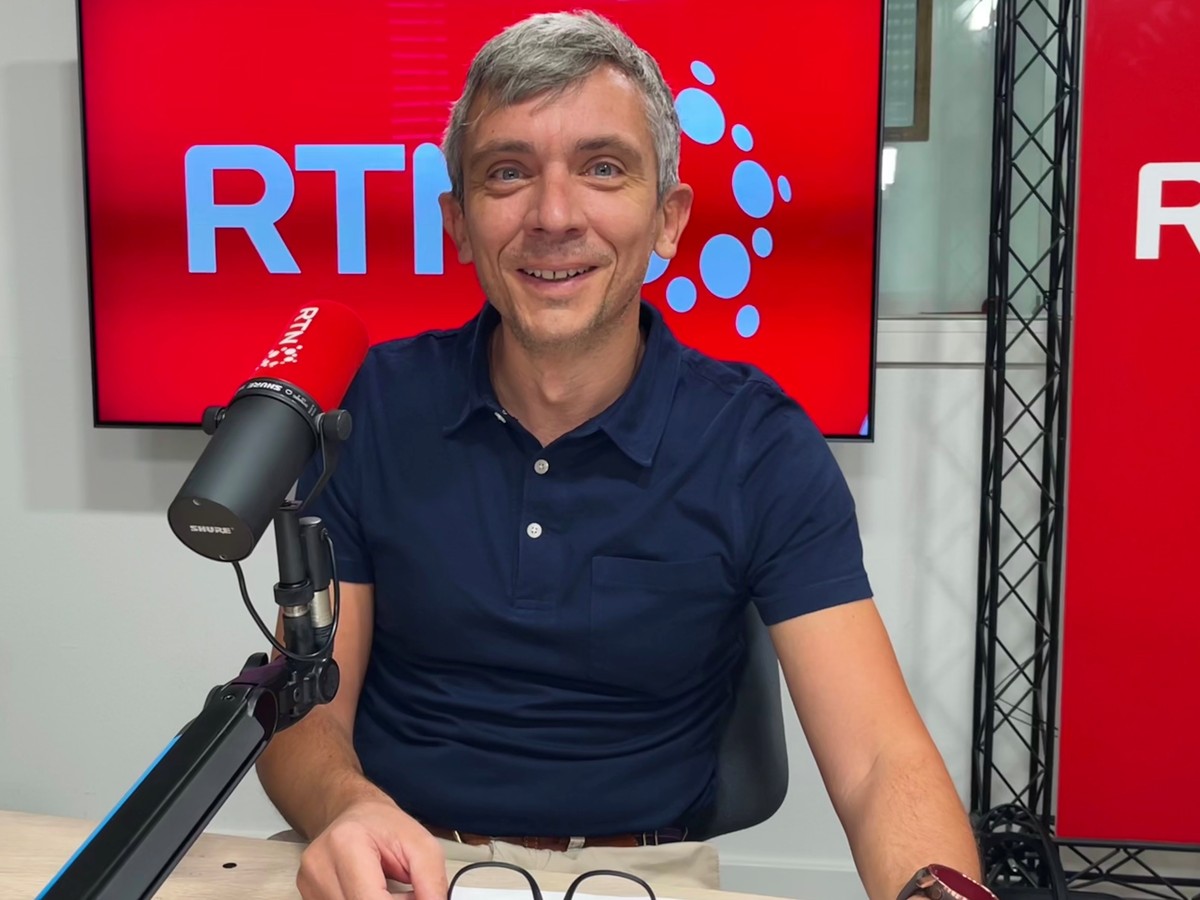 Steven Bill, chef de la brigade des cyberenquêtes de la Police neuchâteloise
L’intelligence artificielle est devenue un nouvel outil pour les cybercriminels. Mais selon Steven Bill, chef de la brigade des cyberenquêtes de la Police neuchâteloise, les méthodes d’attaque n’ont pas fondamentalement changé. L’IA permet surtout de perfectionner des techniques déjà connues, comme le phishing.
Il y a quelques années, un courriel frauduleux était souvent reconnaissable à ses nombreuses fautes d’orthographe ou à une traduction approximative. Aujourd’hui, les outils d’intelligence artificielle permettent de produire des messages beaucoup plus crédibles et rapidement, puis de les envoyer en masse.
Le phishing reste l’arme privilégiée
Pour les particuliers, le clonage de voix est techniquement possible grâce à l’IA. Mais Steven Bill relativise le risque. Pour un escroc, cibler une personne précise demande de récupérer suffisamment d’informations sur elle et son entourage. Une opération trop complexe alors que les cybercriminels privilégient généralement le volume.
La Police neuchâteloise observe notamment des campagnes d’hameçonnage usurpant l’identité de grandes marques ou d’établissements bancaires. Des messages se faisant passer pour MediaMarkt, UBS ou TWINT annoncent par exemple une activité suspecte sur un compte et invitent la victime à rappeler un numéro. L’IA peut faciliter la production de ces messages frauduleux à grande échelle.
Les entreprises doivent renforcer leurs contrôles
Les PME sont également dans le viseur des cybercriminels, notamment avec le « Business Email Compromise ». Le principe consiste à accéder à une boîte mail pour ensuite modifier, par exemple, les coordonnées bancaires transmises à l’entreprise.
Pour éviter de tomber dans le piège, Steven Bill recommande de mettre en place une véritable discipline de paiement. Lorsqu’un fournisseur ou un client demande de modifier un IBAN, il faut systématiquement vérifier l’information, idéalement en téléphonant directement à son interlocuteur.
La double authentification doit également être activée, notamment pour les messageries électroniques. En cas d’attaque par ransomware, des sauvegardes régulières et protégées permettent par ailleurs de limiter fortement les conséquences d’un blocage des systèmes informatiques.
Réagir immédiatement en cas d’arnaque
Si une entreprise ou un particulier réalise qu’il vient d’effectuer un paiement frauduleux, la rapidité est essentielle. Steven Bill conseille de contacter immédiatement sa banque pour tenter de bloquer le paiement ou de récupérer les fonds.
Il faut ensuite annoncer rapidement l’escroquerie à la police. La Police neuchâteloise affirme avoir déjà réussi à bloquer plusieurs centaines de milliers de francs dans des affaires de cyberescroquerie grâce à des interventions rapides. « Si la police n’est pas informée, on ne peut rien faire », rappelle Steven Bill.
La troisième édition du Forum neuchâtelois sur la cybercriminalité se tiendra par ailleurs lundi 14 septembre à 14h15 au Club 44, à La Chaux-de-Fonds. L’événement est organisé par la Chambre neuchâteloise du commerce et de l’industrie. /aju
 Partager